Ağ Erişim Kontrolü (NAC)
Ağınıza bağlanan her cihazı kimlik doğrulamadan geçiren NAC çözümleriyle yetkisiz erişimi daha ağa girmeden engelliyoruz.
AĞ ERİŞİM KONTROLÜ (NAC)
NAC (Ağ Erişim Kontrolü / Network Access Control), bir kurumsal ağa bağlanmaya çalışan tüm cihazları ve kullanıcıları denetleyen, kimlik doğrulaması yapan ve güvenlik durumlarını kontrol ederek ağa erişim izni veren bir güvenlik teknolojisidir.
Temel amacı; "Kim, hangi cihazla, ne zaman ve nereye erişebilir?" sorularını yanıtlayarak ağ güvenliğini sağlamaktır.
NAC'ın Temel Amaçları ve İşlevleri
- Kimlik Doğrulama (Authentication): Ağ bağlanan kullanıcının yetkili olup olmadığını doğrular (Active Directory, LDAP, 802.1X vb. entegrasyonlar ile).
- Cihaz Durumu Kontrolü (Posture Assessment / Health Check): Cihaza erişim izni vermeden önce işletim sisteminin güncelliğini, antivirüs yazılımının aktifliğini ve güvenlik duvarı ayarlarını kontrol eder.
- Ağ Bölümleme ve Erişim Yönetimi (Micro-segmentation): Kullanıcının rolüne göre ağda erişebileceği alanları sınırlandırır (Örn: İnsan Kaynakları personeli finans sunucularına erişemez).
- Misafir Yönetimi (Guest Management): Şirketi ziyaret eden kişilerin, iç ağa sızmadan sadece internete erişebileceği izole geçici ağlar sunar.
- BYOD (Kendi Cihazını Getir) Desteği: Çalışanların kişisel telefon veya laptoplarını güvenlik standartlarına uygun şekilde ağa dahil eder.
NAC Nasıl Çalışır? (3 Temel Adım)
- Ağ Öncesi Kontrol (Pre-admission): Cihaz ağa kablolu, kablosuz (Wi-Fi) veya VPN üzerinden bağlandığı anda NAC tarafından karşılanır. Kimliği ve cihaz güvenliği sorgulanır.
- Karar ve Karantina: Cihaz güvenlik kriterlerini karşılıyorsa ağa alınır. Eğer antivirüsü kapalı veya işletim sistemi güncel değilse Karantina VLAN'ına yönlendirilerek eksiklikleri tamamlatılır.
- Ağ Sonrası Kontrol (Post-admission): Cihaz ağa dahil olduktan sonra da davranışı izlenmeye devam eder. Anormal bir trafik veya tehdit tespit edilirse erişimi anında kesilir.
Öne Çıkan NAC Mimari Türleri
- Agent-Based (Ajanlı)
- Çalışma Mantığı: Cihaza küçük bir yazılım kurulur.
- Avantajı: Detaylı sistem ve güvenlik kontrolü yapar.
- Agentless (Ajansız)
- Çalışma Mantığı: Cihaza yazılım yüklenmez, ağ protokolleri üzerinden taranır.
- Avantajı: IoT cihazları ve misafirler için kurulum kolaylığı sağlar.
Yaygın Kullanım Senaryoları
- IoT Güvenliği: Akıllı kameralar, yazıcılar veya medikal cihazlar gibi ajan yüklenemeyen cihazların ağda güvenle tespiti ve sınıflandırılması.
- Sıfır Güven (Zero Trust) Yaklaşımı: "Hiçbir cihaza varsayılan olarak güvenme" prensibini ağ seviyesinde uygulamak.
- Zararlı Yazılım Yayılımını Önleme: Enfekte olmuş bir bilgisayarın iç ağdaki diğer sunuculara sıçramasını engellemek.
Ağ ve Alt Yapı Çözümleri — Diğer Çözümler
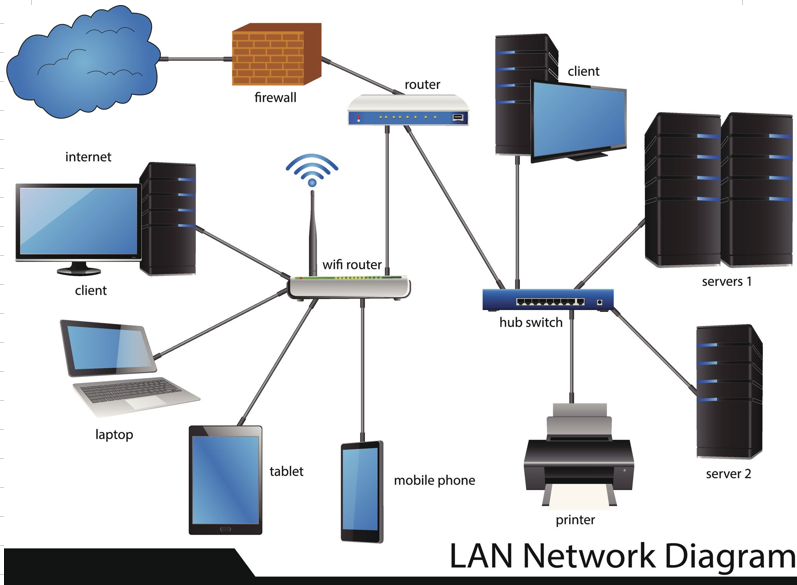
Yerel ve Geniş Alan Ağları
Şube ve merkez ofisleriniz arasında kesintisiz veri akışı sağlayan, ölçeklenebilir yerel (LAN) ve geniş alan (WAN) ağ altyapıları tasarlıyor ve kuruyoruz.
Kablosuz Alan ve Ağ Çözümleri (WAN)
İşletmenizin her noktasında güçlü ve güvenli kablosuz erişim için kurumsal Wi-Fi altyapıları planlıyor, kapsama ve kapasiteyi saha ölçümleriyle doğruluyoruz.
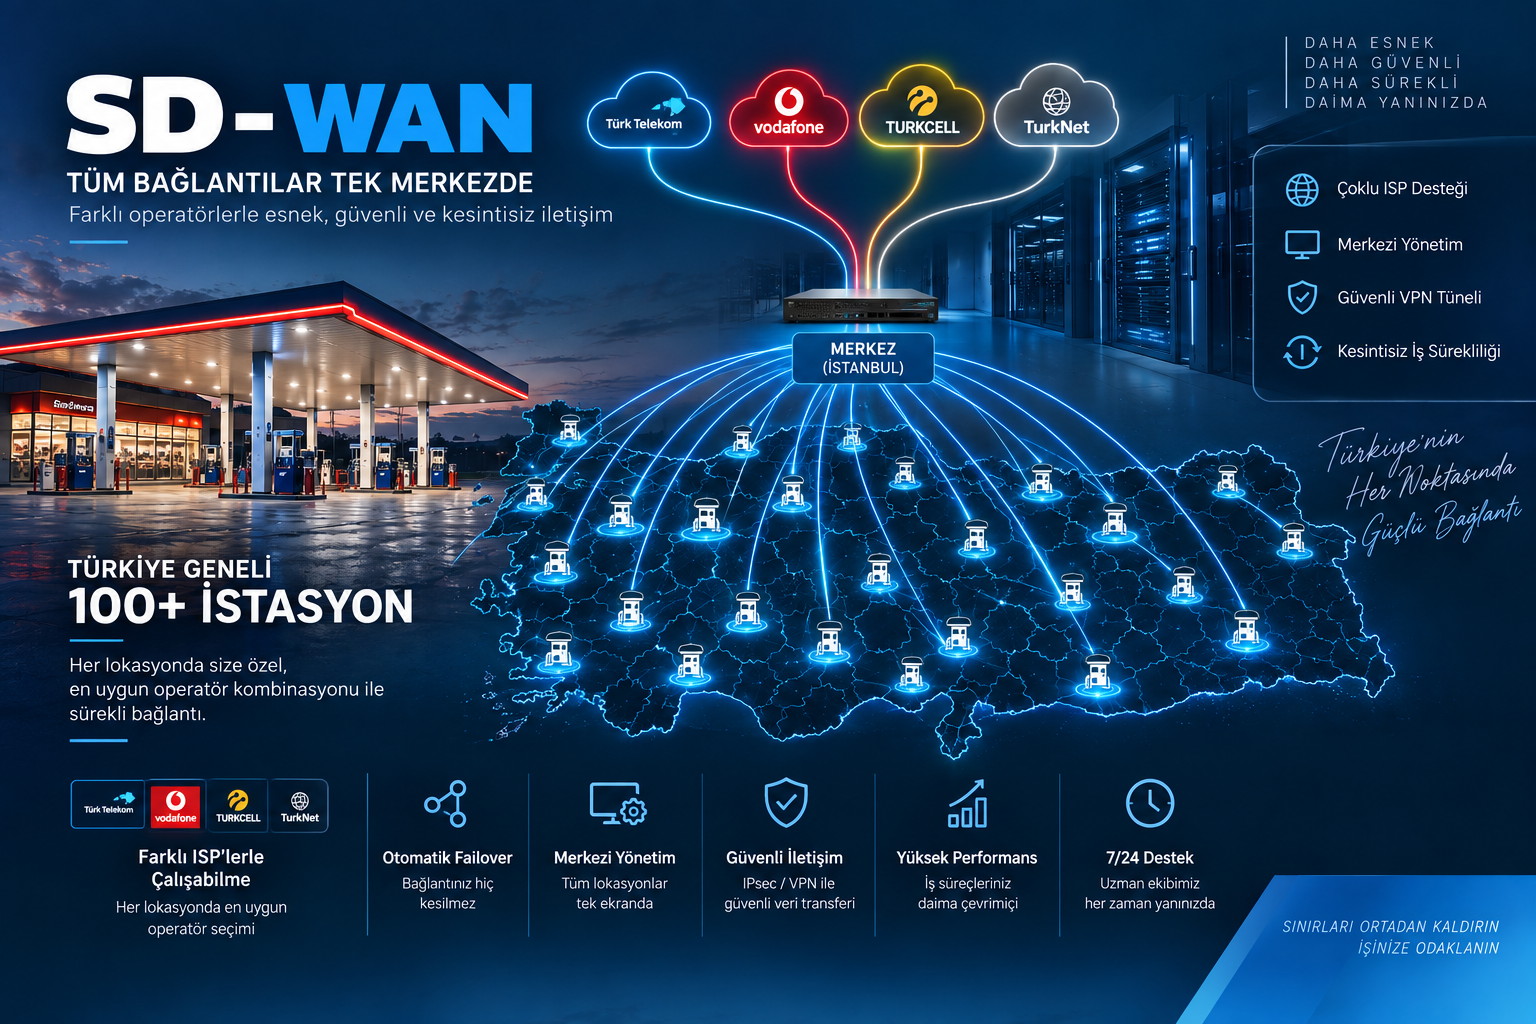
SD-WAN
Çoklu lokasyonlu işletmeler için merkezi yönetilen, yazılım tanımlı SD-WAN çözümleriyle bant genişliğini verimli kullanıyor, hat kesintilerinde otomatik yedekleme sağlıyoruz.
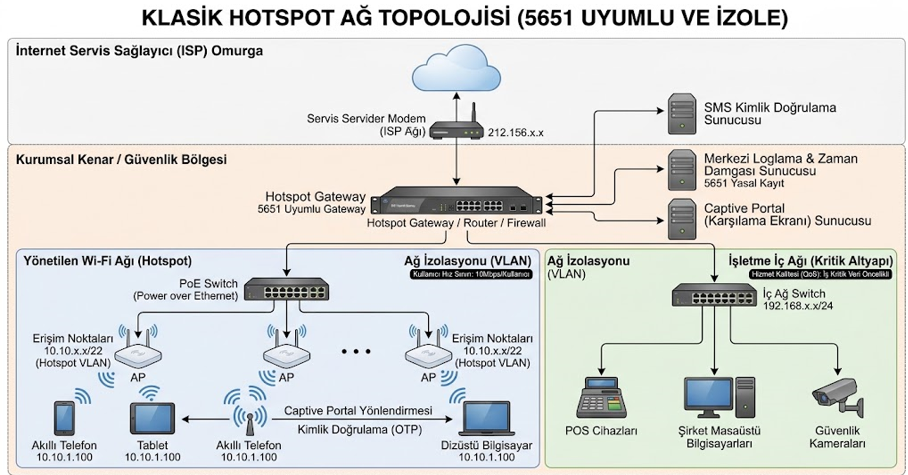
Hot-Spot
Misafir ve müşteri ağlarında yasal mevzuata uygun, kullanıcı doğrulamalı Hot-Spot internet erişim sistemleri kuruyor ve raporluyoruz.
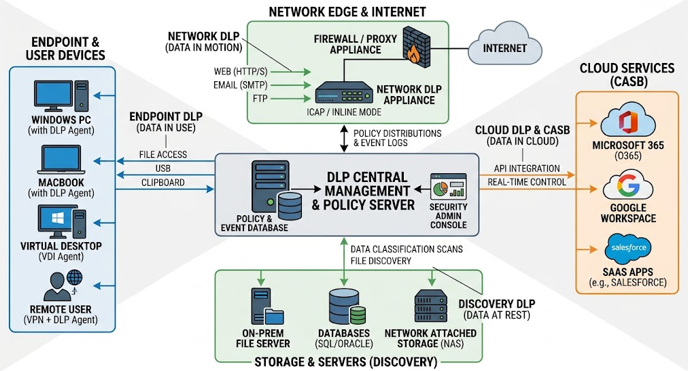
Veri Kaybı Önleme (DLP)
Kurumsal verilerinizin yetkisiz paylaşımını ve sızıntısını önleyen DLP politikalarını uçtan uca kurgulayıp izliyoruz.
Ağ Erişim Kontrolü (NAC) hakkında bilgi alın
Uzman ekibimiz ihtiyaçlarınızı analiz edip size özel bir çözüm önerisi hazırlasın.